Gestionarea infrastructurii ca cod la scară largă necesită un control disciplinat asupra stărilor de execuție, urmărirea continuă a modificărilor efectuate în afara fluxului standard și procese riguroase de revizuire. Pe măsură ce mediile SaaS se extind, actualizările ne monitorizate efectuate direct prin consolele furnizorilor de cloud introduc rapid o derivă gravă a configurației. Acest articol prezintă strategii inginerești practice pentru stabilizarea stocării stării, gestionarea sigură a concurenței și aplicarea revizuirilor colegiale înainte ca orice modificare de producție să ajungă la implementare.
Securizarea Stării la Distanță și a Controlului Conconcurenței
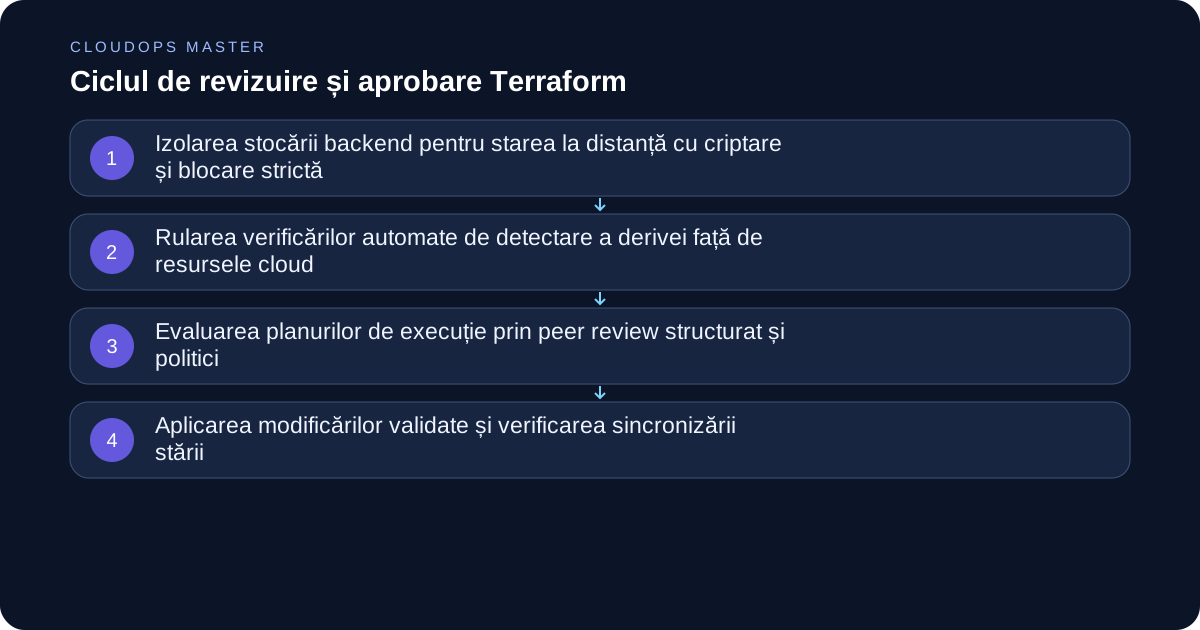
Fundația automatizării fiabile a infrastructurii constă în modul și locul în care sunt stocate fișierele de stare. Stările de execuție locale favorizează condițiile de concurență, scurgerile de secrete partajate și blocajele irecuperabile pentru echipă. Configurațiile de producție necesită backend-uri la distanță configurate cu criptare în repaus, liste de control a accesului stricte la nivel de bucket și mecanisme native de blocare a stării.
Blocarea stării împiedică două execuții concurente să scrie actualizări conflictuale ale grafului în același timp. Atunci când echipele omit funcțiile native de blocare sau configurează timpi de expirație nealiniați, aplicările parțiale corup arborele de dependențe. Asigurarea faptului că fiecare spațiu de lucru se bazează pe un backend robust de stocare a obiectelor cu garanții de blocare consistente elimină pierderea silențioasă de date și oferă o singură sursă de adevăr pentru toate mapările de resurse.
Detectarea și Reconcilierea Derivei Infrastructurii
Deriva de configurație apare atunci când resursele cloud active diferă de definițiile de stare declarate. Corecturile manuale, intervențiile de urgență în consolă și instrumentele de automatizare terțe modifică frecvent resursele fără a actualiza codul de bază din repository. Identificarea timpurie a acestei discrepanțe previne înlocuirea neașteptată a resurselor în timpul ciclurilor obișnuite de implementare.
Rularea unor verificări de execuție regulate, non-destructive, împotriva mediilor active evidențiază modificările neașteptate înainte ca acestea să afecteze traficul aplicației. Atunci când se detectează o derivă, inginerii trebuie să evalueze dacă resursa activă reprezintă o corectură intenționată care ar trebui importată înapoi în configurație sau o mutație neautorizată care necesită o revenire imediată. Aplicarea orbească a codului peste resurse deviate declanșează adesea ștergeri în cascadă sau timpi de nefuncționare neașteptați pentru sarcinile de lucru SaaS critice.
Proiectarea Fluxurilor de Aprobare cu Semnal Ridicat
Pipeline-urile CI/CD automate eficientizează frecvența implementărilor, dar rezultatele ne revizuite ale planurilor introduc un risc operațional profund. Un flux robust de aprobare a modificărilor se bazează pe parsarea planurilor textuale de execuție în rezumate ușor de citit de către oameni, care evidențiază acțiunile distructive, cum ar fi eliminarea bazelor de date sau închiderea grupurilor de securitate.
Controlul eficient necesită revizuiri obligatorii din partea colegilor asupra planurilor de execuție, mai degrabă decât simple commit-uri de cod. Evaluatorii ar trebui să examineze graficele de dependență a resurselor, să verifice înlocuirile accidentale și să se asigure că convențiile privind etichetele și limitele de rețea rămân intacte. Echipele trebuie să echilibreze viteza cu siguranța prin rezervarea unor aprobări stricte cu mai multe persoane pentru nivelurile de producție, permițând în același timp aprobări automate pentru medii izolate de staging.
Gestionarea Restructurării Stării și a Împărțirii Spațiilor de Lucru
Pe măsură ce sistemele cresc, fișierele de stare monolitice devin în cele din urmă blocaje de performanță. Arborii mari de dependențe încetinesc fazele de reîmprospătare și sporesc raza de impact a erorilor minore de sintaxă. Migrarea resurselor între fișiere de stare separate utilizând comenzi de mutare a stării necesită o secvențiere precisă pentru a preveni referințele suspendate sau distrugerea accidentală a resurselor.
Înainte de a executa refactorizarea stării, echipele trebuie să facă copii de rezervă ale payload-urilor de stare existente și să ruleze validări de tip dry-run în medii de testare izolate. Dacă o divizare a spațiului de lucru eșuează la jumătatea drumului, restaurarea snapshot-ului anterior împiedică resursele orfane să rămână în conturile cloud. Înțelegerea modului în care aliasurile furnizorilor și granițele modulelor interacționează în timpul migrărilor de stare asigură că modificările structurale decurg fără a întrerupe livrarea continuă.
Lista de Verificare pentru Revizuirea Infrastructurii de Producție
- Confirmați că toate backend-urile de stare la distanță impun criptarea în repaus și în tranzit.
- Verificați dacă mecanismele native de blocare a stării sunt active pentru a preveni conflictele de execuție concurentă.
- Programați scanări automate, doar pentru citire, de detectare a derivei înainte de ferestrele de lansare programate.
- Aplicați revizuiri obligatorii din partea colegilor pentru fiecare plan de execuție generat înainte ca comenzile de aplicare să ruleze.
- Mențineți proceduri de recuperare documentate pentru fișierele de stare corupte și ștergerile accidentale de resurse.
Concluzie
Menținerea unei infrastructuri reziliente necesită tratarea fișierelor de stare Terraform și a fluxurilor de execuție cu aceleași standarde inginerești riguroase aplicate codului sursă al aplicației. Prin impunerea unor controale stricte asupra backend-ului la distanță, identificarea sistematică a derivei infrastructurii și limitarea modificărilor în spatele unor revizuiri colegiale semnificative, echipele de inginerie pot elimina degradarea silențioasă a configurației și își pot scala operațiunile SaaS cu încredere.