Livrarea continuă de software este o practică standard pentru echipele moderne de SaaS, dar implementarea sigură a codului nou este doar jumătate din bătălie. Atunci când o lansare introduce o regresie critică, viteza și fiabilitatea mecanismului de revenire determină dacă incidentul devine o problemă minoră sau o întrerupere majoră. Proiectarea unor reveniri sigure necesită privirea dincolo de simpla retrogradare a versiunilor, adresând migracțiile de baze de date, gestionarea stării și deriva de configurație.
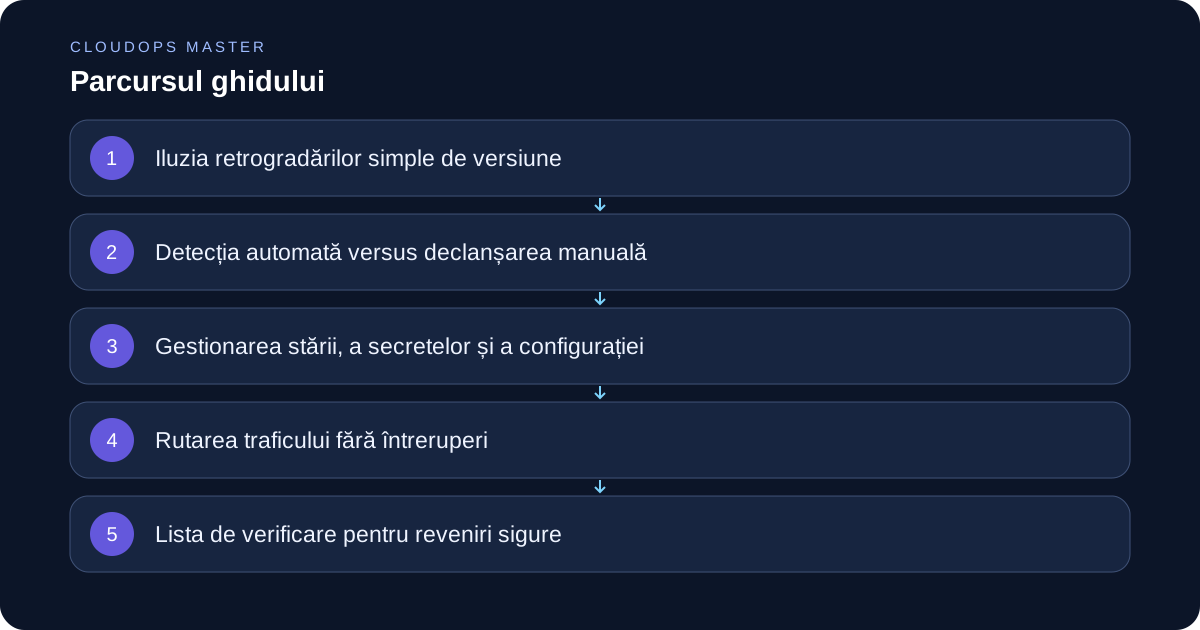
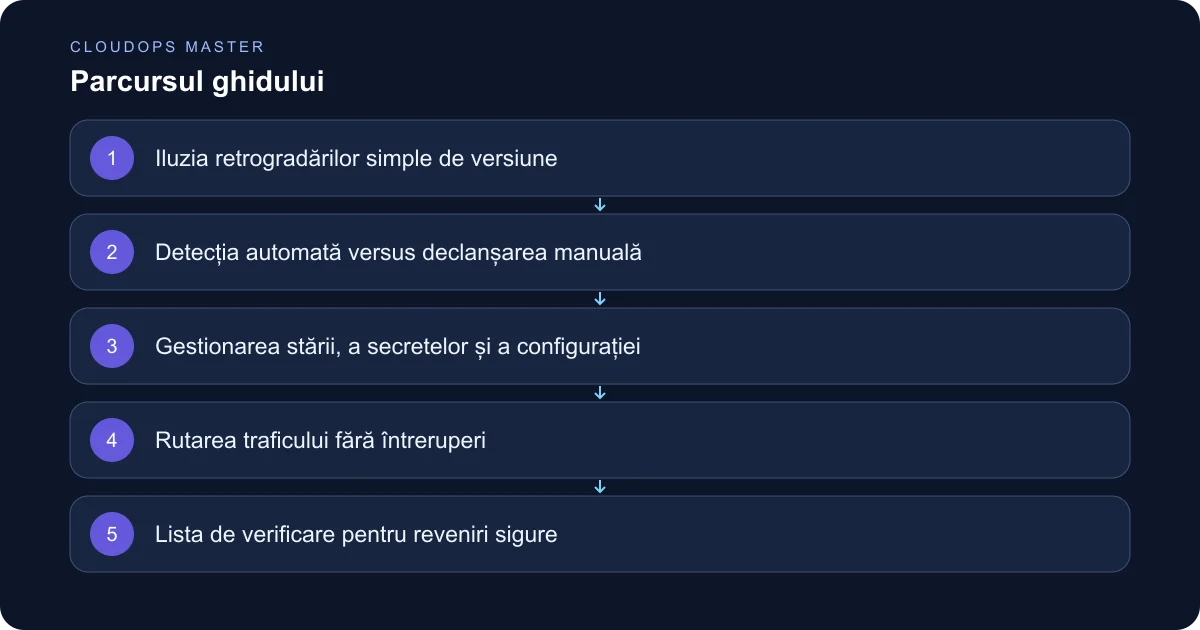
Iluzia retrogradărilor simple de versiune
Mulți ingineri presupun că revenirea la o versiune anterioară este la fel de simplă precum declanșarea fluxului CI/CD pentru a instala imaginea de container sau artefactul anterior. În realitate, aplicațiile moderne sunt sisteme distribuite cu dependențe externe, lucrători asincroni și baze de date persistente.
Dacă o versiune nouă de cod modifică schema unui tabel, revenirea codului la o versiune mai veche poate genera erori de execuție, deoarece codul vechi poate să nu înțeleagă noile structuri sau constrângeri. O strategie sigură trebuie să țină cont de compatibilitatea inversă a bazelor de date. Aceasta înseamnă adoptarea tiparelor de expansiune și contracție pentru modificările de schemă, unde actualizările bazei de date sunt împărțite în faze distincte, compatibile în sens invers, înainte ca noul cod să fie livrat.
Detecția automată versus declanșarea manuală
Luarea deciziei de revenire este adesea mai dificilă decât executarea ei propriu-zisă. Bazarea exclusivă pe intervenția manuală consumă timp prețios în timpul incidentelor stresante, pe măsură ce inginerii dezbat dacă să revină sau să aplice un patch direct.
Fluxurile eficiente integrează bariere de protecție automate direct în faza de livrare. Aceste bariere monitorizează telemetria critică a aplicației, cum ar fi ratele de eroare, percentilele de latență și răspunsurile HTTP 5xx. Dacă ratele de eroare depășesc un prag predefinit într-o fereastră de evaluare, fluxul inițiază o revenire automată.
Cu toate acestea, automatizarea nu este întotdeauna adecvată. Pentru platformele SaaS complexe, cu stări distribuite complexe, revizuirile automate pot agrava uneori problemele de bază ale bazei de date. Echipele trebuie să evalueze complexitatea sistemului: dacă o revenire poate corupe datele tranzacționale, o poartă de aprobare manuală susținută de tablouri de bord clare este mai sigură decât automatizarea oarbă.
Gestionarea stării, a secretelor și a configurației
Codul aplicației este doar o componentă a unei lansări. Configurațiile de infrastructură ca cod, variabilele de mediu și comutatoarele de funcționalitate se modifică, de asemenea, în timpul unui ciclu de lansare.
Un sistem robust de revenire trebuie să gestioneze starea configurației alături de artefactele binare. Dacă o lansare eșuează din cauza unei variabile de mediu configurate greșit, revenirea binarului aplicației fără a restabili variabila va lăsa sistemul într-o stare defectuoasă. Separarea modificărilor de configurație de livrările de cod prin utilizarea fanioanelor de funcționalitate centralizate permite echipelor să atenueze multe probleme de producție pur și simplu dezactivând un comutator, evitând necesitatea unei reveniri complete a fluxului.
Rutarea traficului fără întreruperi
Executarea unei reveniri nu trebuie să provoace niciodată timp de nefuncționare suplimentar pentru utilizatori. Utilizarea tehnicilor de livrare progresivă, cum ar fi implementările albastru-verde sau lansările pe canary, simplifică semnificativ procesul de revenire.
În loc să oprească instanțele în execuție și să le înlocuiască, traficul poate fi mutat treptat între mediile de implementare. Dacă se detectează anomalii în faza de testare pe eșantion, echilibratorul de sarcină sau controlerul de acces redirecționează instantaneu traficul către versiunea de bază stabilă. Această abordare evită problemele de latență la pornirea la rece și asigură că cererile active ale utilizatorilor nu sunt întrerupte brusc.
Lista de verificare pentru reveniri sigure
- Implementați migracții de baze de date compatibile în sens invers utilizând tiparul de expansiune și contracție.
- Separați fanioanele de funcționalitate și actualizările de configurație de livrările monolitice de cod.
- Definiți praguri clare de declanșare automată pentru ratele de eroare și latență.
- Asigurați-vă că echilibratoarele de sarcină acceptă schimbarea instantanee a traficului pentru o restaurare rapidă a bazei.
- Testați periodic procedurile de revenire în medii de testare sub o sarcină simulată.
- Mențineți jurnale de audit pentru fiecare acțiune de revenire pentru a facilita analizele post-incident.
Concluzie
Proiectarea unor reveniri sigure într-un flux CI/CD necesită o schimbare de mentalitate: tratarea lansărilor nu ca evenimente izolate, ci ca gestionare continuă a tranzițiilor de stare. Anticipând incompatibilitățile de schemă, decuplând modificările de configurație și implementând strategii fiabile de rutare a traficului, echipele de inginerie pot reduce la minimum timpul de nefuncționare și pot menține încrederea utilizatorilor în timpul incidentelor de producție.