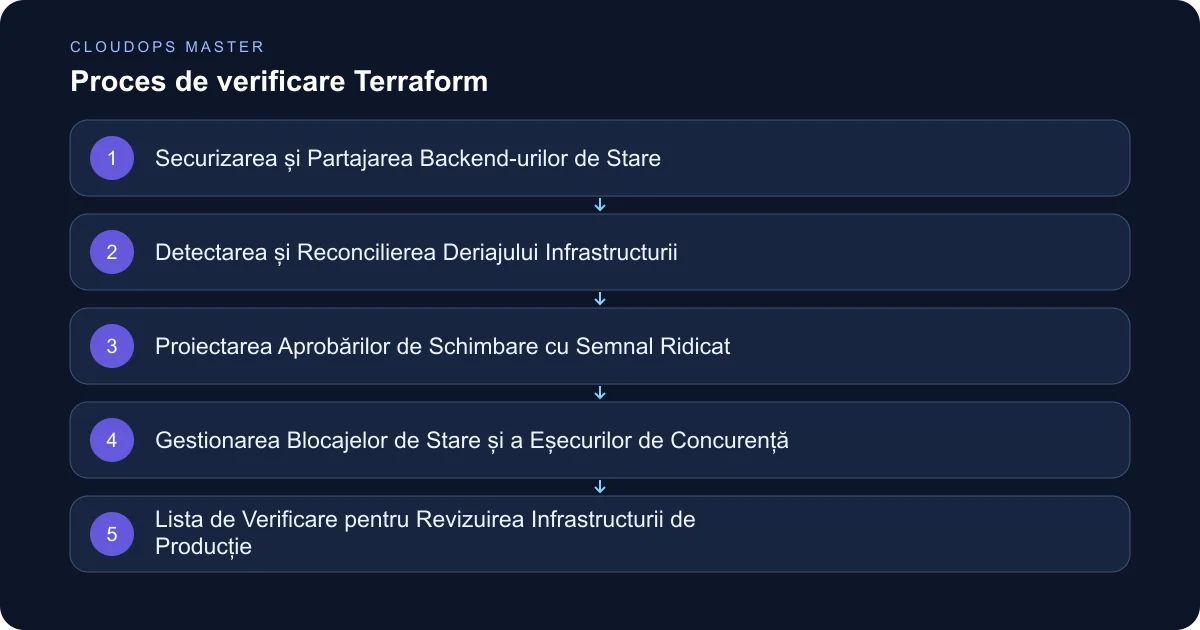
Gestionarea infrastructurii ca cod la scară largă necesită o guvernanță riguroasă în jurul fișierelor de stare, detectării modificărilor efectuate în afara fluxului și a unor mecanisme stricte de aprobare a schimbărilor. Pe măsură ce platformele SaaS cresc, verificările manuale eșuează, iar deriajul degradează silențios fiabilitatea mediilor. Acest ghid prezintă modele practice pentru menținerea unei administrări curate a stării, identificarea timpurie a deriajului de configurare și asigurarea faptului că fiecare mutație de producție trece printr-o revizuire tehnică adecvată.
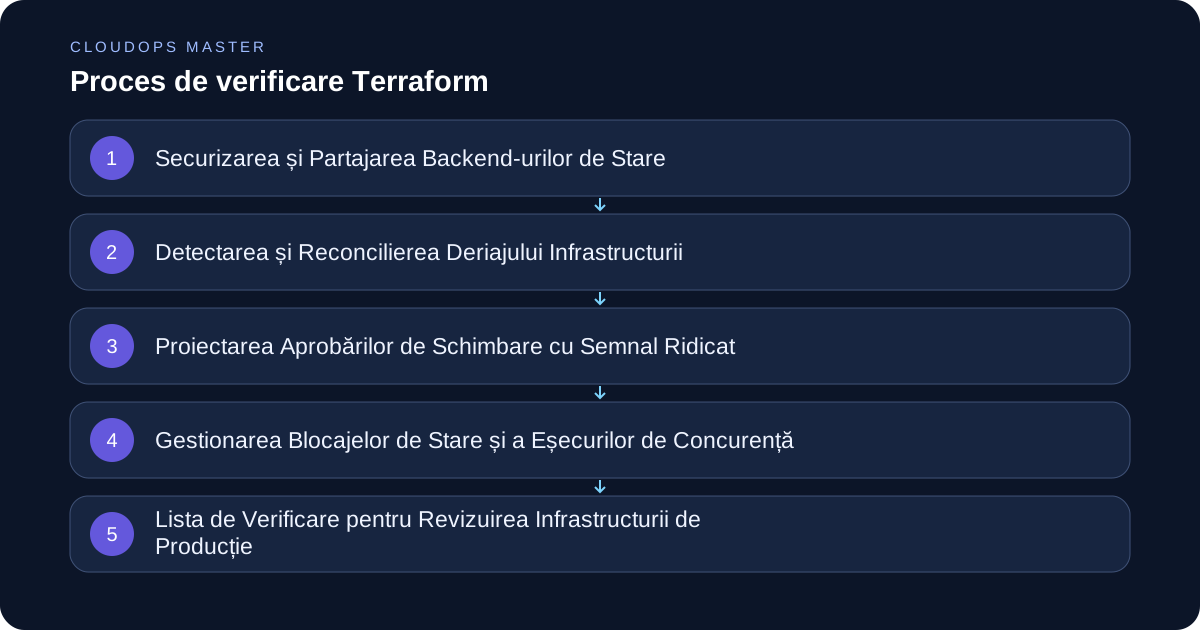
Securizarea și Partajarea Backend-urilor de Stare
Baza automatizării fiabile a infrastructurii o reprezintă stocarea sigură și manipularea fișierelor de stare. Stocarea stării local sau în bucket-uri partajate și necriptate introduce riscuri majore de expunere a secretelor și corupere a scrierilor concurente. Echipele de producție trebuie să impună backend-uri la distanță cu criptare în repaus și în tranzit, combinate cu politici stricte de control al accesului.
Partajarea stării în domenii logice împiedică extinderea razei de impact în timpul incidentelor. Fișierele de stare monolitice care conțin rețelistică, clustere de baze de date și compute stateless laolaltă creează blocaje severe și timpi lungi de execuție a planurilor. Separați configurările în funcție de ciclurile de viață, nivelul de risc și proprietatea echipelor. Totuși, evitați supra-fragmentarea în sute de fișiere de stare mici, ceea ce complică referențierea încrucișată prin ieșiri și crește efortul de mentenanță.
Detectarea și Reconcilierea Deriajului Infrastructurii
Deriajul infrastructurii apare atunci când starea reală a resurselor din cloud se abate de la configurația definită din cauza unor corecții manuale de urgență, clicuri în consolă sau servicii externe automate. Bazarea exclusivă pe rulări programate de tip apply este insuficientă, deoarece planurile standard de execuție pot să nu surprindă modificări subtile de permisiuni sau de resurse.
Implementați conducte automate de detectare a deriajului, doar pentru citire, care execută operațiuni regulate de planificare împotriva mediilor țintă fără a aplica modificări. Redirecționați aceste alerte de validare către canalele de notificări ale inginerilor sau sisteme de tickete atunci când apar modificări neautorizate. Când reconciliați deriajul, analizați întotdeauna cauza principală înainte de a suprascrie orbește resursele live. Dacă o remediere rapidă a fost aplicată direct pe o instanță de producție a bazei de date, actualizați mai întâi codul sursă în loc să impuneți o revenire distructivă care suprascrie remedierea de urgență.
Proiectarea Aprobărilor de Schimbare cu Semnal Ridicat
Revizuirile pull request-urilor pentru codul de infrastructură difera semnificativ de cele pentru codul de aplicație. Revizorii trebuie să înțeleagă nuanțele furnizorului de cloud, domeniile de permisiuni IAM și efectele secundare ale recreării resurselor. Un anti-model comun îl reprezintă aprobarea automată a schimbărilor doar pentru că ieșirea planului conține sute de linii de zgomot.
Pentru a construi revizuiri cu semnal ridicat, solicitați comentarii automate cu planul pe pull request-uri care evidențiază explicit acțiuni periculoase, cum ar fi distrugerea resurselor, înlocuirea bazelor de date sau escaladarea permisiunilor. Configurați sistemele CI să eșueze pull request-ul dacă resursele critice sunt marcate pentru înlocuire fără fanioane explicite sau aprobări secundare. Stabiliți granițe clare de proprietate folosind reguli de proprietate a codului, astfel încât modulele pentru baze de date să necesite avizul inginerilor de platformă de date.
Gestionarea Blocajelor de Stare și a Eșecurilor de Concurență
Modificările concurente aduse aceluiași fișier de stare duc la corupere și la divergența permanentă a resurselor. Backend-urile la distanță trebuie să impună blocaje atomice de stare pentru a preveni executarea paralelă a operațiunilor apply. În ciuda acestei măsuri de siguranță, blocajele abandonate cauzate de joburi CI întrerupte sau instanțe de runner prăbușite blochează frecvent implementările.
Echipele trebuie să stabilească protocoale sigure pentru deblocare. Înainte de a elibera un blocaj, verificați prin verificări în consola cloud și prin jurnalele runner-ului că un proces de aplicare activ nu modifică în prezent resursele. Documentați ghiduri de urgență pentru comenzi de manipulare a stării, cum ar fi deconectarea stării, importul și deblocarea forțată, restricționând permisiunile de execuție la inginerii seniori de platformă.
Lista de Verificare pentru Revizuirea Infrastructurii de Producție
- Aplicați backend-uri de stare criptate la distanță, cu politici stricte de acces bazate pe identitate și jurnalizare de audit activată.
- Împărțiți stările monolitice mari în domenii modulare bazate pe ciclul de viață al resurselor și limitele de proprietate.
- Programați verificări automate de detectare a deriajului, doar pentru citire, care avertizează echipele de inginerie cu privire la modificările efectuate în afara fluxului.
- Configurați conductele CI să blocheze fuziunile la operațiuni distructive, cu excepția cazului în care sunt însoțite de aprobări explicite.
- Implementați blocarea atomică a stării și mențineți ghiduri operaționale clare pentru rezolvarea în siguranță a blocajelor abandonate.
- Solicitați revizuirea colegială pentru toate modificările de infrastructură, concentrându-vă în mod specific pe înlocuirile forțate de resurse și actualizările IAM.
Concluzie
Menținerea unei infrastructuri cloud previzibile necesită disciplină în igiena stării, monitorizarea continuă a deriajului și procese gândite de control al schimbărilor. Tratând codul de infrastructură cu aceeași rigoare ca și codul de bază al aplicației, echipele de inginerie previn întreruperile silențioase și mențin o claritate absolută asupra mediilor de producție. Echilibrați automatizarea cu porți obligatorii de revizuire pentru a scala operațiunile cloud în siguranță, fără a introduce fricțiuni inutile.