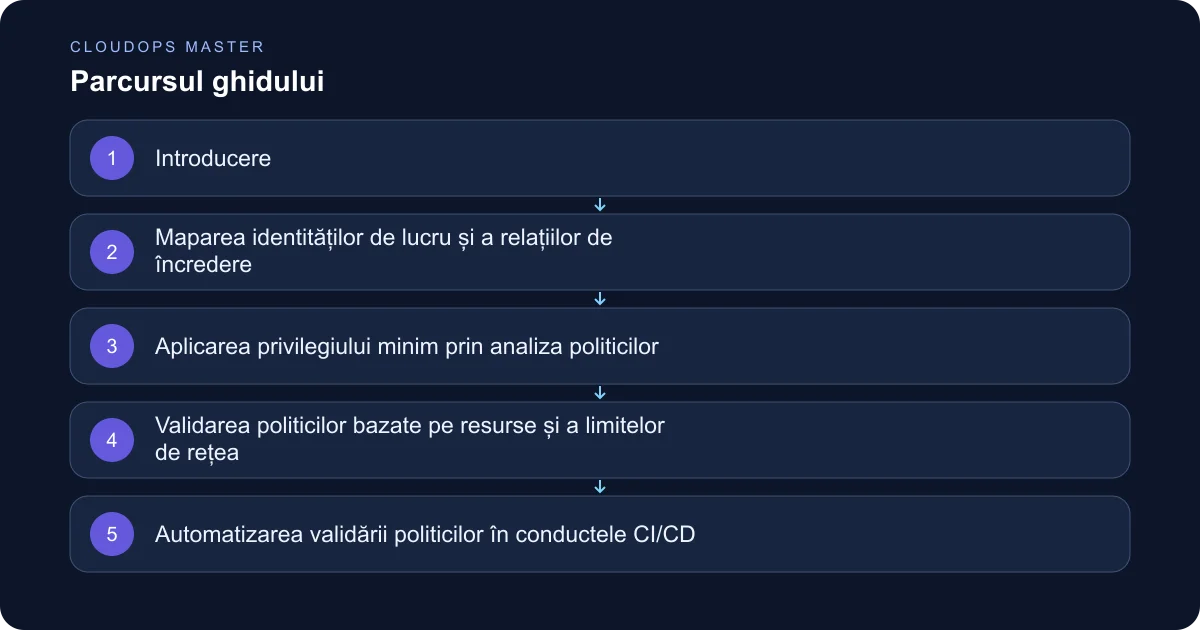
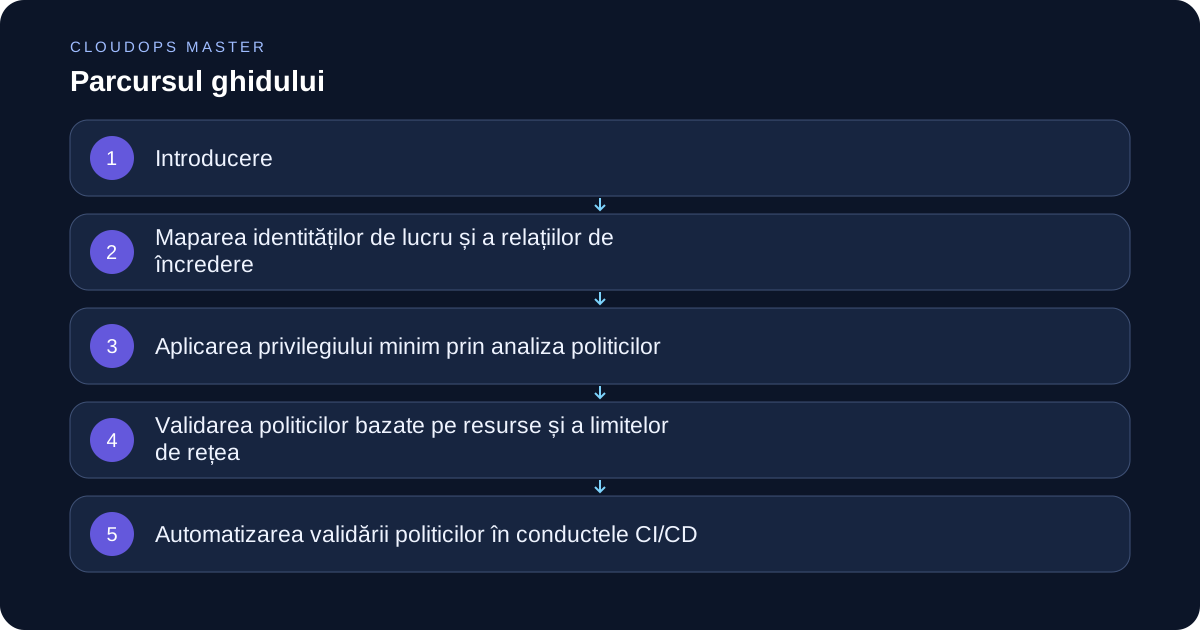
Introducere
Lansarea de software în producție fără validarea permisiunilor de gestionare a identităților și a accesului (IAM) din cloud introduce riscuri arhitecturale și de securitate majore. Prea des, echipele de inginerie atașează roluri excesiv de permisive sarcinilor de lucru, lăsând resursele din cloud expuse la mișcări laterale sau exfiltrări de date în cazul exploatării unei vulnerabilități. Înainte de orice lansare în producție, trebuie efectuat un audit IAM structurat pentru a aplica principiul privilegiului minim. Acest articol prezintă un proces tehnic riguros pentru identificarea derivelor de identitate, eliminarea permisiunilor excesive și automatizarea validării continue a politicilor în cadrul conductei de livrare.
Maparea identităților de lucru și a relațiilor de încredere
Primul pas în orice audit IAM de producție este maparea fiecărui cont de serviciu, rol asumat și relație de încredere asociată. Aplicațiile operează rareori izolat; ele interacționează cu baze de date gestionate, stocare de obiecte, manageri de secrete și cozi de mesaje. Trebuie să documentați exact ce principali asumă anumite roluri și în ce condiții.
Inspectați politicile de încredere pentru a vă asigura că asumarea este strict limitată. De exemplu, verificați dacă accesul între conturi sau federațiile OIDC se bazează pe cereri stricte de audiență și ID-uri externe, mai degrabă decât pe relații de încredere cu wildcard-uri. Dacă o sarcină de lucru poate fi asumată de orice serviciu dintr-o unitate organizațională mai largă, raza de acțiune a unei componente compromise se extinde asupra întregii infrastructuri.
Aplicarea privilegiului minim prin analiza politicilor
Odată ce identitățile sunt mapate, evaluați limitele de permisiune active atașate acestora. În timp, dezvoltatorii adaugă frecvent permisiuni wildcard precum * pentru acțiuni critice asupra resurselor pentru a debloca testarea locală sau a rezolva erori de runtime neașteptate. Aceste wildcard-uri trebuie identificate sistematic și înlocuite cu ARN-uri exacte de resurse.
Efectuați o analiză statică a șabloanelor de Infrastructură ca Cod (IaC) utilizând instrumente de linting pentru politici. Aceste instrumente semnalează declarațiile excesiv de largi înainte ca implementarea să aibă loc. Cu toate acestea, analiza statică singură este insuficientă deoarece nu poate prevedea dependențele de la runtime. Combinați instrumentele de linting pentru politici cu jurnalele istorice de acces pentru a vedea ce permisiuni au fost utilizate efectiv într-o fereastră desemnată, cum ar fi ultimele treizeci de zile. Dacă o acțiune nu a fost apelată în producție în acea perioadă, eliminați-o din politică.
Validarea politicilor bazate pe resurse și a limitelor de rețea
Politicile bazate pe identitate vă spun ce poate face un principal, dar politicile bazate pe resurse – cum ar fi listele de control al accesului pentru bucket-urile de stocare, politicile serviciilor de gestionare a cheilor și grupurile de securitate ale bazelor de date – dictează cine poate accesa anumite active. O politică de identitate sigură poate fi complet compromisă de o politică de resursă publică.
În timpul auditului pre-lansare, corelați permisiunile de identitate cu restricțiile de la nivelul resurselor. Asigurați-vă că magazinele de date, straturile de cache și magazinele de configurare sensibilă refuză explicit traficul necriptat și resping conexiunile provenite din afara rețelelor private virtuale desemnate sau a rețelelor interconectate. Apărarea în profunzime impune ca, chiar dacă un rol IAM este configurat accidental cu prea multe drepturi, limitele de rețea și de resursă să împiedice accesul neautorizat.
Automatizarea validării politicilor în conductele CI/CD
Auditurile manuale nu se scalează. Pentru a menține igiena în cicluri rapide de lansare, integrați validarea IAM automatizată direct în conductele de integrare continuă și livrare continuă. Fiecare cerere de extragere care modifică resursele cloud sau politicile IAM ar trebui să declanșeze scripturi de evaluare automată.
Implementați cadre de tip „politică ca cod” care evaluează planurile Terraform, manifestele Kubernetes sau șabloanele CloudFormation în raport cu regulile de conformitate organizaționale. Dacă o modificare propusă introduce un vector de escaladare a privilegiilor – cum ar fi permiterea unui rol de a acorda permisiuni sieși sau de a atașa politici arbitrare – conducta trebuie să eșueze automat. Acest lucru mută securitatea spre stânga, împiedicând configurările nesigure să ajungă vreodată în medijile de staging sau de producție.
Lista de verificare pentru auditul IAM în producție
- Mapează toate identitățile de serviciu, rolurile și relațiile de încredere implicate în lansare.
- Elimină toate acțiunile wildcard (
*) și restricțiile de resurse care încalcă principiul privilegiului minim. - Corelează politicile de identitate cu controalele de acces bazate pe resurse și politicile de bucket.
- Verifică dacă federațiile externe și configurările de încredere OIDC utilizează condiții stricte de audiență.
- Integrează verificări automate de linting pentru politici și verificări de tip „politică ca cod” în conducta CI/CD.
- Revizuiește jurnalele istorice CloudTrail pentru a elimina permisiunile neutilizate din sarcinile de lucru vechi.
- Documentează fluxurile de lucru pentru excepții și asigură-te că privilegiile temporare escalate au cronometre stricte de expirare.
Concluzie
Auditatul permisiunilor IAM în cloud înainte de o lansare în producție este o cerință operațională fundamentală pentru echipele moderne de inginerie SaaS. Bazarea pe setări implicite sau lăsarea unor politici wildcard extinse active atrage întreruperi operaționale și breșe de securitate. Prin maparea sistematică a relațiilor de încredere, aplicarea strictă a privilegiului minim, validarea limitelor resurselor și încorporarea verificărilor automate în conductele de livrare, reduceți semnificativ profilul de risc al infrastructurii dumneavoastră. Tratați politicile IAM cu același proces riguros de revizuire aplicat codului de bază al aplicației, asigurându-vă că mediul dvs. cloud rămâne rezilient, auditabil și sigur.