Cheile de acces cu durată lungă de viață stocate ca secrete statice în pipeline-uri reprezintă unul dintre cei mai critici multiplicatori ai ariei de impact în livrarea modernă de software. Atunci când un flux de lucru de provizionare a infrastructurii sau un agent de livrare se bazează pe o cheie permanentă de utilizator IAM, un singur artefact de build compromis sau o scurgere de jurnal poate acorda acces persistent și nesupravegheat la mediile cloud. Eliminarea acestor credențiale de lungă durată necesită tranziția către federarea identităților și tokenuri de securitate efemere care expiră automat după finalizarea unui job de build. Această schimbare arhitecturală necesită o planificare atentă în jurul politicilor de încredere, a duratei de viață a tokenurilor și a mecanismelor de rezervă atunci când furnizorii de identitate întâmpină întreruperi.
Riscul Ascuns al Secretelor Statice din Pipeline
Fluxurile de integrare continuă tradiționale se bazează adesea pe variabile de mediu populate cu credențiale cloud persistente. Deși sunt ușor de configurat, aceste secrete statice ocolesc politicile standard de rotație a credențialelor deoarece dezvoltatorii își amintesc rareori să actualizeze tokenurile stocate în interiorul executorilor de build. În plus, executorii de teste terți, scanerele de dependențe open-source și sistemele de cache pentru build înregistrează frecvent variabilele de mediu în timpul eșecurilor neașteptate. Dacă un jurnal de build expune un secret permanent, remedierea necesită revocarea imediată a cheii, auditarea permisiunilor și o curățare minuțioasă a jurnalelor în toate depozitele de artefacte. Renunțarea la secretele statice reduce anxietatea operațională și închide un vector comun pentru exfiltrarea credențialelor.
Implementarea Federării OpenID Connect
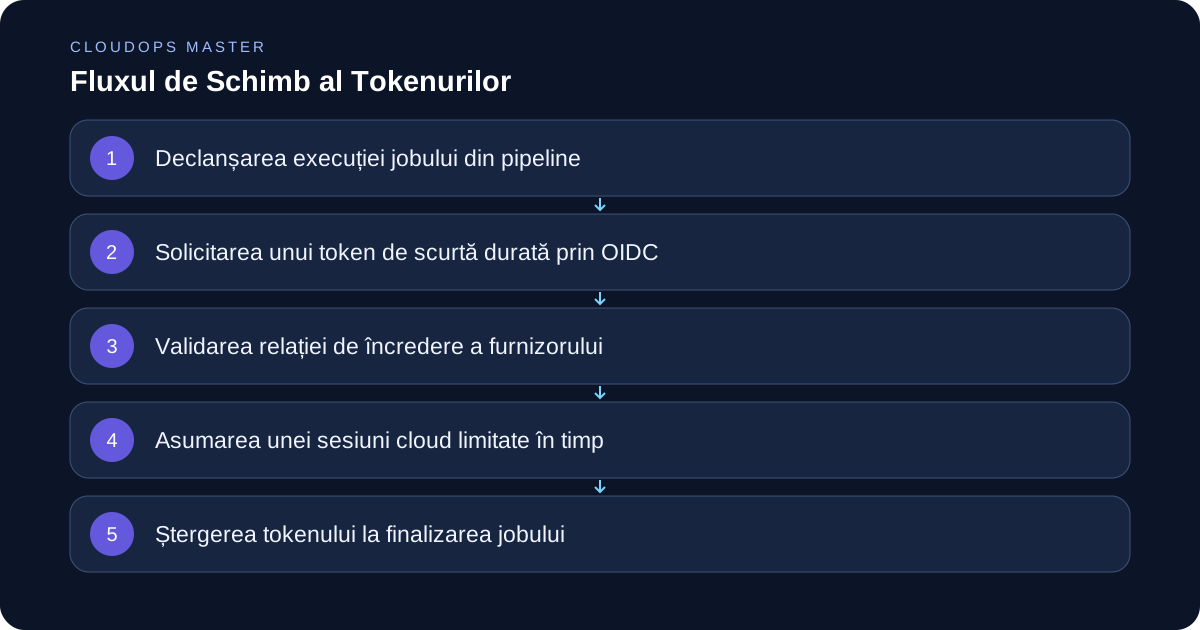
Furnizorii de cloud moderni acceptă autentificarea OpenID Connect, permițând conductelor de integrare continuă să schimbe tokenuri criptografice JSON Web pentru credențiale de sesiune temporare. În loc să stocheze o cheie secretă, executorul de pipeline solicită un token de identitate de la platforma CI/CD și îl prezintă direct furnizorului de cloud. Serviciul IAM din cloud validează emitentul, numele depozitului și ramura sau eticheta specifică înainte de a emite credențiale temporare constrinse la un interval de timp restrâns. Această abordare asigură că, chiar dacă un atacator interceptează o urmă de build, tokenul a expirat deja sau îi lipsesc permisiunile în afara sferei active de livrare. Cu toate acestea, echipele trebuie să configureze politicile de încredere cu precizie pentru a preveni ca depozitele neautorizate din cadrul aceleiași organizații să își asume roluri privilegiate.
Delimitarea Permisiunilor Efemere pentru Livrări
Tranziția la tokenuri de scurtă durată este doar jumătate din bătălie; acele tokenuri trebuie să respecte cu strictețe principiul privilegiului minim. Multe echipe de inginerie mapează din greșeală politici administrative extinse la roluri federate temporare doar pentru a evita frecvența livrărilor. Un rol de livrare utilizat pentru push-uri în registry-ul de containere nu ar trebui să posede niciodată permisiuni de a modifica infrastructura de rețea principală sau politicile IAM. Prin delimitarea sesiunilor efemere la ARN-uri de resurse specifice și aplicarea unor chei de condiție care restricționează execuția pe baza atributelor depozitului, echipele se pot asigura că conductele de build compromise pot afecta doar mediile de staging sau producție desemnate. Această granularitate limitează aria de impact a oricărui incident de securitate care implică infrastructura de execuție compromisă.
Gestionarea Topologiilor Multi-Cont și Multi-Mediu
Arhitecturile software enterprise acoperă frecvent mai multe conturi cloud care separă mediile de staging, producție și servicii partajate. Gestionarea accesului federat peste aceste granițe necesită un model de asumare în lanț în care tokenul OIDC inițial își asumă un rol de staging, care apoi poate asuma în mod condiționat un rol de producție downstream dacă sunt trecute aprobările manuale explicite. Configurațiile de pipeline trebuie să gestioneze expirarea tokenurilor cu grație, implementând logica de reîncercare și backoff exponențial dacă furnizorul de identitate se confruntă cu limitări tranzitorii. De asemenea, inginerii trebuie să monitorizeze limitele de durată a sesiunii impuse de furnizorii de cloud, asigurându-se că migrările de baze de date de lungă durată sau planurile mari de infrastructură nu eșuează la jumătatea drumului din cauza expirării tokenului.
Lista de Verificare pentru Securitatea Credențialelor de Producție
- Auditează toate stocurile de secrete CI/CD existente și identifică fiecare credențială cloud permanentă.
- Stabilește relații de încredere OpenID Connect între furnizorul CI/CD și mediul cloud.
- Înlocuiește variabilele de mediu statice cu pași dinamici de generare a tokenurilor în fișierele de flux de lucru.
- Restricționează rolurile IAM federate utilizând permisiuni la nivel de resursă și chei de condiție.
- Configurează alerte automate pentru modele de asumare a rolurilor anormale sau încercări de autentificare eșuate.
- Implementează limite stricte de expirare a sesiunii aliniate cu duratele medii de execuție a joburilor.
Concluzie
Eliminarea credențialelor cu durată lungă de viață din conductele de integrare continuă este o cerință fundamentală pentru operațiunile cloud mature. Prin înlocuirea cheilor de acces statice cu federarea OpenID Connect și sesiuni efemere strict delimitate, echipele de inginerie pot reduce drastic suprafața lor de vulnerabilitate. Deși adoptarea federării identităților introduce o complexitate inițială de configurare și necesită o gestionare atentă a politicilor, îmbunătățirile pe termen lung ale posturii de securitate depășesc cu mult efortul de configurare. Conductele sigure protejează infrastructura organizațională, mențin standardele de conformitate și permit echipelor de inginerie să livreze software cu încredere.